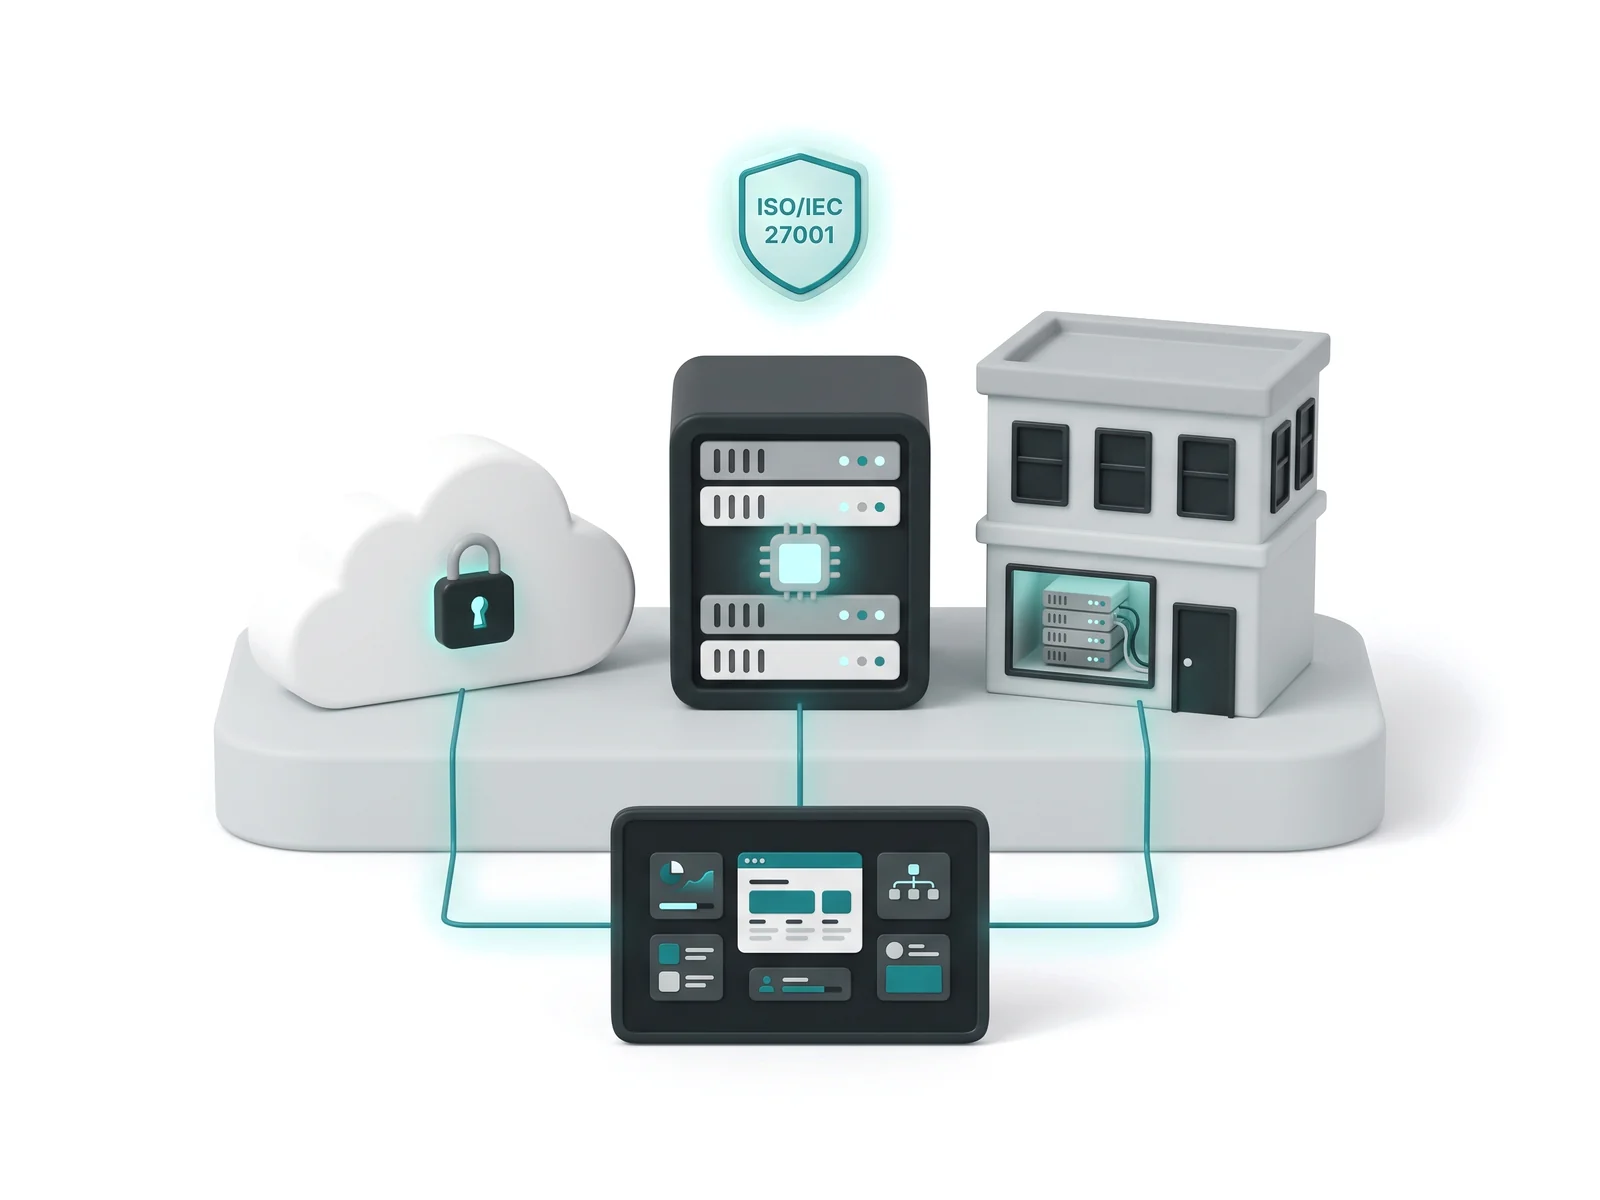
viewneo est une plateforme d’affichage dynamique en cloud exploitée par Adversign Media GmbH, une société allemande certifiée ISO/IEC 27001:2022. Cette page regroupe les informations de sécurité et de confidentialité des données dont les responsables informatiques, les évaluateurs de sécurité et les services achats dans les secteurs de la finance, de l’assurance, de la santé et du secteur public ont besoin pour mener à bien une évaluation fournisseur.
La conformité en un coup d’œil
| Sujet | Détail |
|---|---|
| ISO 27001 | Adversign Media GmbH est certifiée ISO/IEC 27001:2022, la version en vigueur de la norme internationale de management de la sécurité de l’information. Notre SMSI a été évalué par un auditeur indépendant. La certification couvre les systèmes et les processus de la plateforme viewneo. |
| Hébergement des données | Toutes les données cloud viewneo sont hébergées sur Amazon Web Services (AWS) en Allemagne (région Francfort). Adversign Media GmbH est le responsable du traitement. AWS intervient en tant que sous-traitant dans le cadre d’un accord de traitement des données (ATD) formel. Pour les organisations qui exigent que les données restent entièrement sur leur propre infrastructure, viewneo supporte également le déploiement sur site. |
| Conformité RGPD | viewneo est exploité au sein de l’UE et traite les données personnelles conformément au RGPD (Règlement (UE) 2016/679). Pour tout transfert de données impliquant des services AWS basés aux États-Unis, deux mécanismes juridiques sont en place : les clauses contractuelles types de l’UE (CCT) et le cadre UE-États-Unis de protection des données (DPF). Adversign Media GmbH conclut des accords de traitement des données avec les clients qui en font la demande. Les informations complètes sur les finalités de traitement, les bases juridiques, les sous-traitants, les droits des personnes concernées et les durées de conservation sont détaillées dans la politique de confidentialité. |
Que collecte le site public ?
Le site viewneo.com utilise une mesure first-party sans cookie, respectueuse de la vie privée, qui enregistre uniquement le trafic agrégé — aucune donnée personnelle n’est stockée, aucun cookie ni identifiant d’appareil n’est utilisé, et la mesure ne s’effectue que si les visiteurs l’acceptent dans l’avis « Paramètres de confidentialité ». Le site ne diffuse aucune publicité, ne pratique aucun suivi intersites et ne dépose aucun cookie non essentiel. Les polices Web sont auto-hébergées depuis le serveur local — aucune requête vers Google Fonts ou autre CDN tiers ne peut transmettre les adresses IP des visiteurs à des sous-traitants externes. Cette conception répond aux exigences du RGPD, du TDDDG allemand et de la jurisprudence allemande (LG Munich 2022 sur les polices Google intégrées). Voir la politique de confidentialité pour le détail de cette mesure.
Qui contrôle les accès dans viewneo Enterprise ?
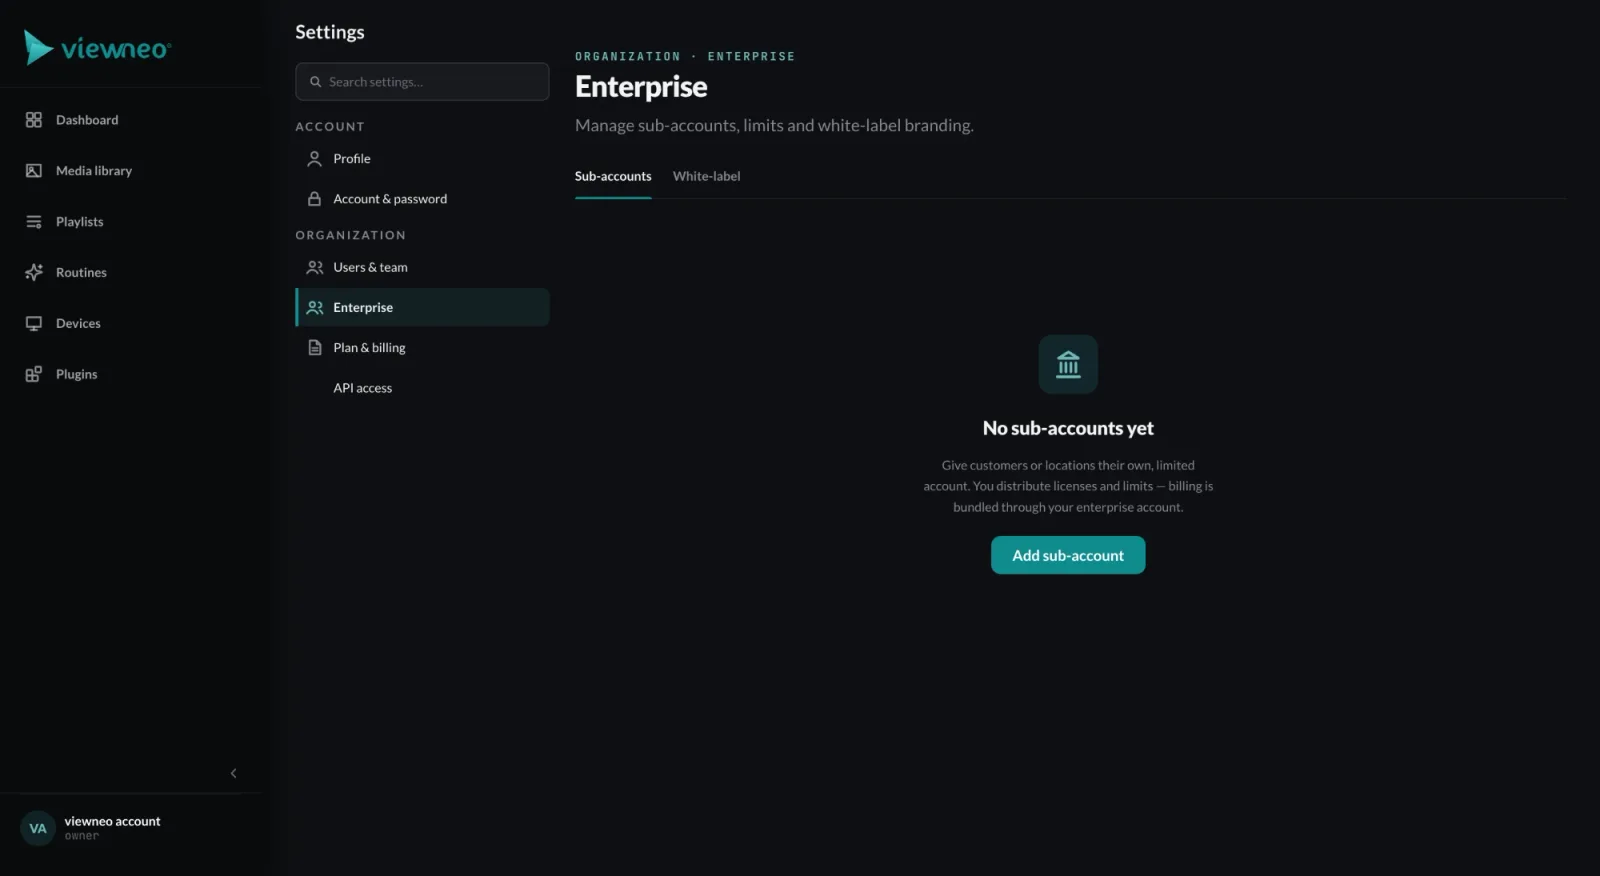
viewneo Enterprise propose un contrôle d’accès basé sur les rôles (RBAC) à deux niveaux : isolation par compte et attribution de permissions par écran. Les administrateurs déterminent quels utilisateurs peuvent gérer quels écrans ou groupes d’écrans. Chaque action administrative est enregistrée dans un journal d’audit, offrant aux équipes de sécurité une trace claire pour la gestion des incidents, les revues d’accès et les audits de conformité.
Quelles sont les options de déploiement pour les environnements soumis à des contraintes réglementaires ?
Les organisations dans des secteurs réglementés - banque, assurance, santé, secteur public - qui ne peuvent pas faire transiter leurs données opérationnelles par une infrastructure cloud externe peuvent déployer viewneo sur site. Un déploiement sur site conserve les contenus, la télémétrie des appareils et les données de planification entièrement au sein du périmètre réseau de l’organisation. Les options cloud et sur site sont décrites sur la page viewneo Enterprise. Pour discuter du modèle adapté à vos exigences de gouvernance, contactez notre équipe commerciale.
Prendre contact
Les responsables sécurité et les équipes achats IT peuvent demander un briefing technique. Réservez une démo via le lien ci-dessus, ou envoyez votre questionnaire de sécurité via la page de contact. Les coordonnées de l’entité juridique figurent dans les mentions légales.