viewneo — хмарна платформа цифрових вивісок, якою керує Adversign Media GmbH, німецька компанія із сертифікацією ISO/IEC 27001:2022. Ця сторінка консолідує факти з безпеки та захисту даних, необхідні ІТ-менеджерам, фахівцям з безпеки та відділам закупівель у фінансовому, страховому, медичному та державному секторах для оцінювання постачальника.
Відповідність вимогам з одного погляду
| Тема | Деталі |
|---|---|
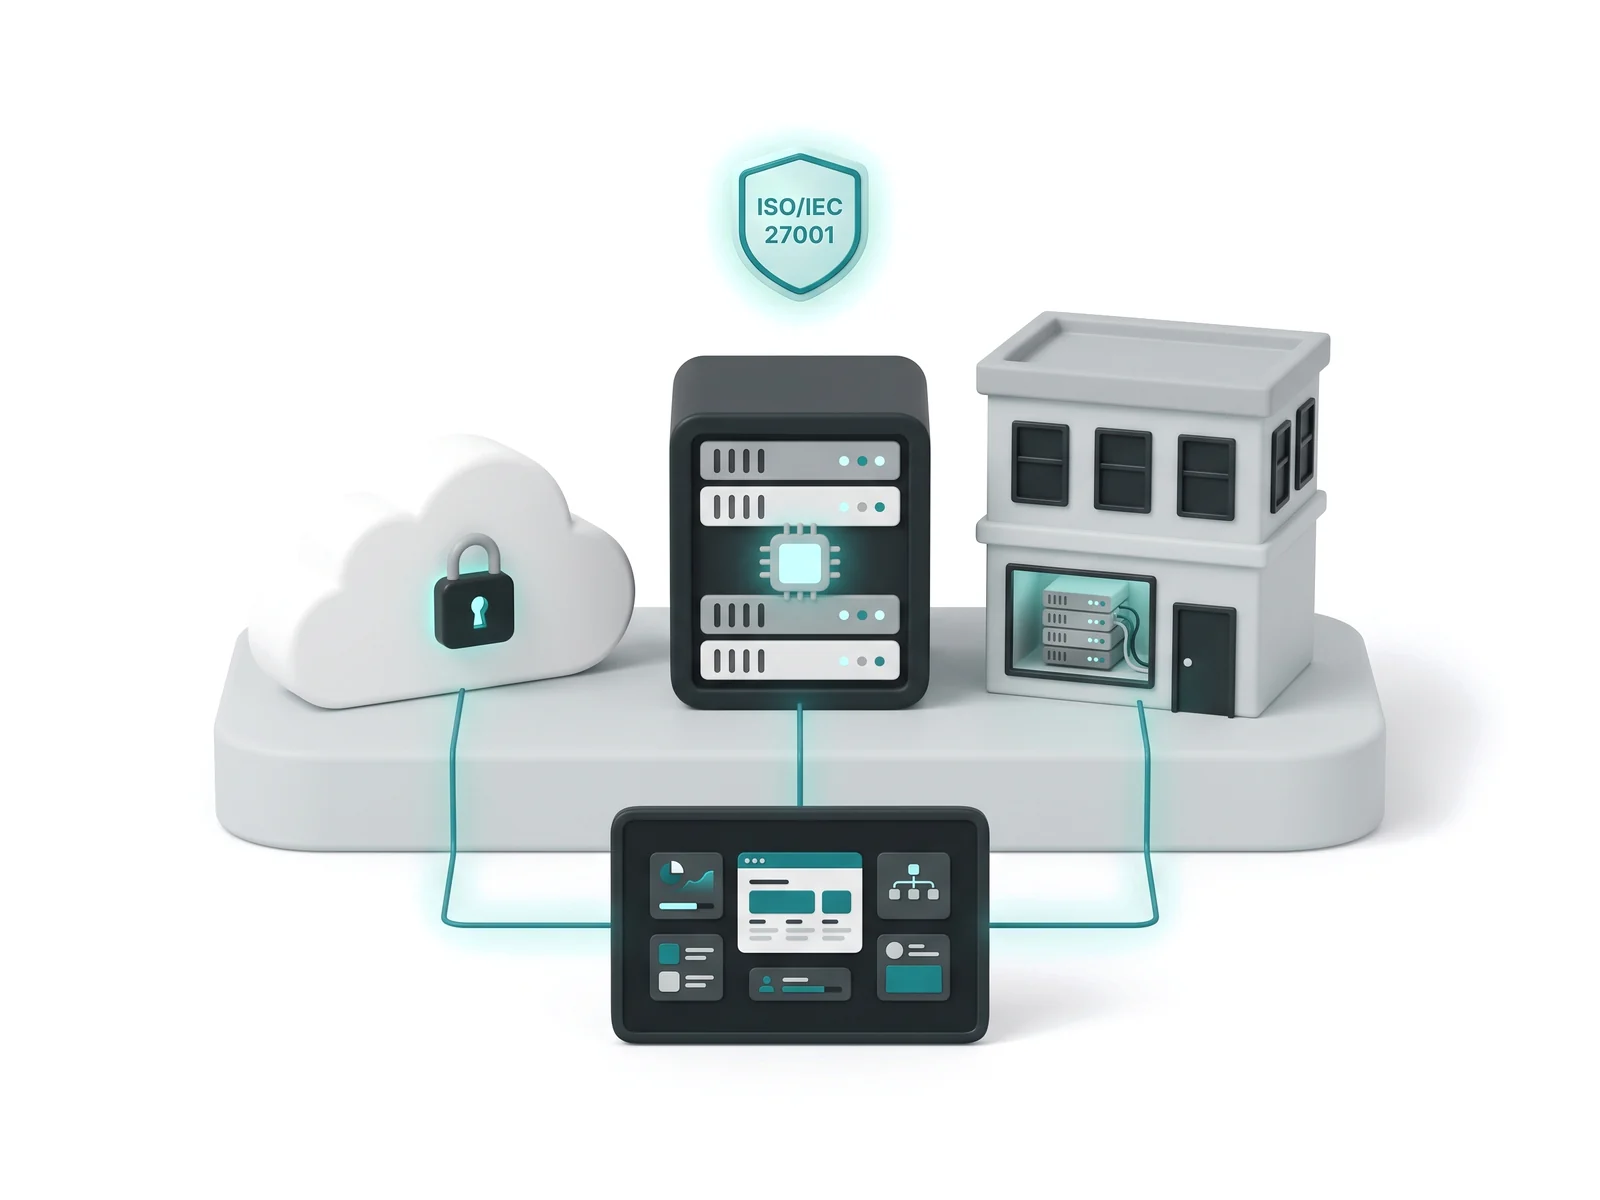
| ISO 27001 | Adversign Media GmbH має сертифікацію ISO/IEC 27001:2022 — актуальну версію міжнародного стандарту управління інформаційною безпекою. Наша система управління інформаційною безпекою (СУІБ) була оцінена незалежним аудитором. Сертифікація охоплює системи та процеси платформи viewneo. |
| Розміщення даних | Усі хмарні дані viewneo розміщені на Amazon Web Services (AWS) у Німеччині (регіон Франкфурт). Adversign Media GmbH є контролером даних. AWS діє як обробник відповідно до формальної угоди про обробку даних (DPA). Для організацій, яким потрібно, щоб дані повністю перебували на власній інфраструктурі, viewneo також підтримує розміщення на власних потужностях. |
| Відповідність GDPR | viewneo працює в межах ЄС та обробляє персональні дані відповідно до GDPR (Регламент (ЄС) 2016/679). Для будь-яких передач даних, пов’язаних із послугами AWS у США, діють два правові механізми: стандартні договірні умови ЄС (SCC) та Рамкова угода про захист конфіденційності даних між ЄС та США (DPF). Adversign Media GmbH укладає угоди про обробку даних із клієнтами на їхнє прохання. Повна інформація про цілі обробки, правові підстави, субобробників, права суб’єктів даних та строки зберігання наведена в політиці конфіденційності. |
Що збирає публічний сайт?
Сайт viewneo.com використовує безкукову аналітику першої сторони, що поважає конфіденційність і фіксує лише агреговані дані про трафік — жодні персональні дані не зберігаються, не використовуються файли cookie чи ідентифікатори пристроїв, а аналітика працює лише тоді, коли відвідувачі приймають її в повідомленні «Налаштування конфіденційності». Сайт не показує рекламу, не здійснює міжсайтового відстеження та не використовує необов’язкових файлів cookie. Веб-шрифти розміщені локально на власному сервері — немає жодних запитів до Google Fonts чи інших сторонніх CDN, які могли б передавати IP-адреси відвідувачів зовнішнім обробникам. Такий підхід відповідає вимогам GDPR, німецького закону TDDDG та німецької судової практики (рішення LG München 2022 щодо вбудованих Google Fonts). Детальніше про роботу цієї аналітики — у політиці конфіденційності.
Хто контролює доступ у viewneo Enterprise?
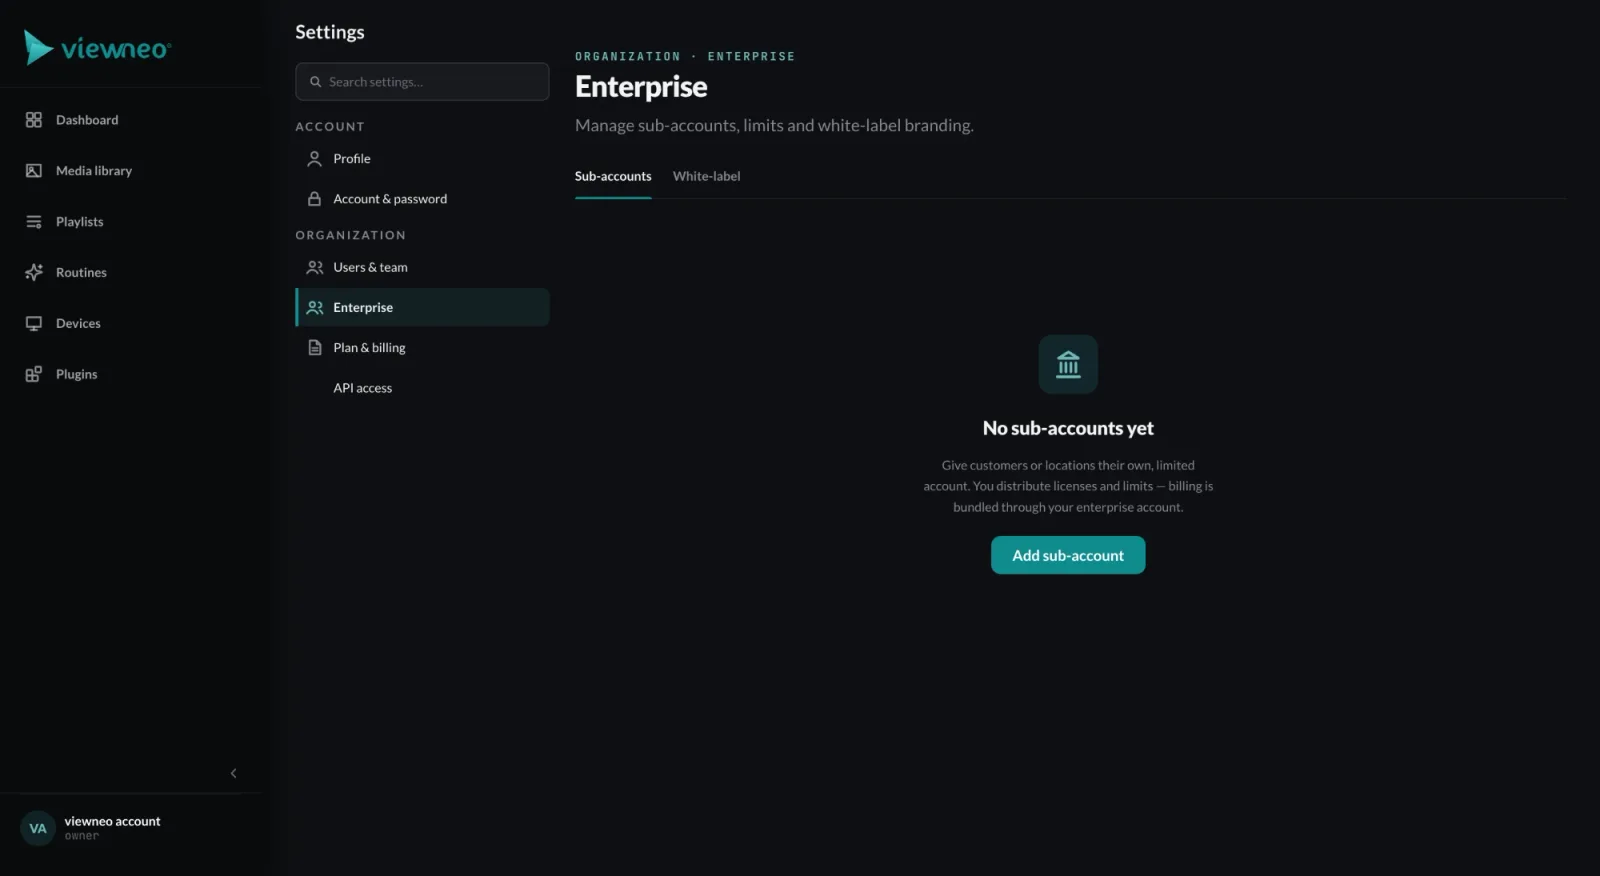
viewneo Enterprise забезпечує контроль доступу на основі ролей (RBAC) на двох рівнях: ізоляція на рівні облікового запису та призначення дозволів на рівні екрана. Адміністратори визначають, які користувачі можуть керувати якими екранами або групами екранів. Кожна адміністративна дія фіксується в журналі аудиту, що дає командам безпеки чіткий слід для реагування на інциденти, перевірок доступу та аудитів відповідності.
Які варіанти розгортання для суворо регульованих середовищ?
Організації в регульованих галузях — банківська сфера, страхування, охорона здоров’я, державний сектор — які не можуть спрямовувати операційні дані через зовнішню хмарну інфраструктуру, можуть розгортати viewneo на власних потужностях. Розгортання на власних потужностях зберігає вміст, дані телеметрії пристроїв та дані планування в межах власного мережевого периметра організації. Варіанти хмарного та локального розгортання описані на сторінці viewneo Enterprise. Щоб обговорити, яка модель відповідає вашим вимогам щодо управління даними, зверніться до нашої команди продажів.
Розпочати роботу
Фахівці з безпеки та відділи ІТ-закупівель можуть запросити технічний брифінг. Забронюйте демонстрацію за посиланням вище або надішліть свою анкету з питань безпеки через сторінку контактів. Реквізити юридичної особи вказані в імпринті.